MPC-TSS QA 待解决问题
分析 OKX
- 在哪进行私钥分片生成 (前端?)
- 用哪些信息生成私钥分片
- 服务端私钥切片实现
- 客户端私钥切片实现
- 加密备份到 iCloud 或 Google Drive
- 一旦密钥份额被更新,旧的份额应立即作废 ,这个如何实现?
备份私钥片段 3 到 iCloud
在 iOS 设备上,备份私钥片段到 iCloud 涉及到一系列的步骤,主要目的是确保数据的安全性同时又能利用 iCloud 的便捷性。这里将详细解释如何在应用程序中实现这一功能。
前提条件
- 用户已安装你的应用,并且在其 iOS 设备上登录了 iCloud 账户。
- 应用已经获得了 iCloud 使用权限,并在 Xcode 项目中正确设置了 iCloud 功能。
实现步骤
1. 加密私钥片段
在将私钥片段上传到 iCloud 之前,首先需要确保它是安全加密的。可以使用 iOS 提供的加密库,如CryptoKit,来进行加密。
import CryptoKit

func encryptPrivateKeyFragment(_ privateKeyFragment: Data, using password: String) -> Data? {
    guard let key = SymmetricKey(data: password.data(using: .utf8)!) else {
        return nil
    }
    let sealedBox = try? AES.GCM.seal(privateKeyFragment, using: key)
    return sealedBox?.combined
}
2. 配置 iCloud
确保你的 Xcode 项目已经启用了 iCloud 功能,并且配置了 iCloud Documents 或者 Key-Value Storage,取决于你想如何存储数据。
- 对于文档存储,你需要使用
NSUbiquitousKeyValueStore。 - 对于更大的数据,可以使用
NSFileManager来存储文件到 iCloud Drive。
3. 保存加密数据到 iCloud
这里以NSUbiquitousKeyValueStore为例,展示如何存储加密后的私钥片段。
func saveToiCloud(key: String, data: Data) {
    let store = NSUbiquitousKeyValueStore.default
    store.set(data, forKey: key)
    store.synchronize()
}
4. 错误处理和用户通知
处理可能发生的错误,并向用户提供反馈,确保用户知道备份是否成功。
func backupPrivateKeyFragment() {
    let privateKeyFragment = "examplePrivateKeyFragment".data(using: .utf8)!
    let password = "strongPassword123"
    if let encryptedData = encryptPrivateKeyFragment(privateKeyFragment, using: password) {
        saveToiCloud(key: "privateKeyFragment", data: encryptedData)
        print("Backup successful")
    } else {
        print("Failed to encrypt or save the private key fragment")
    }
}
5. 安全和隐私考虑
- 确保使用强加密标准保护私钥片段。
- 考虑实现多因素认证来进一步保护 iCloud 账户。
- 通知用户他们的备份数据将存储在 iCloud 中,并说明这可能涉及到的隐私考虑。
总结
通过上述步骤,你可以安全地将加密后的私钥片段备份到用户的 iCloud 账户中。这不仅提高了数据的安全性,也利用了 iCloud 的便捷性和可靠性。始终确保在应用中妥善处理敏感数据,并遵守相关的最佳实践和法规要求。
备份私钥片段 3 到 Google Drive
要将私钥片段备份到 Google Drive,可以采用类似于备份到 iCloud 的方法,但需要使用 Google Drive API 来实现。这里的关键是确保数据在传输前已被加密,并且只有在需要时才被解密,以保护数据的安全性。下面是一个在 Web 环境中将加密的私钥片段备份到 Google Drive 的基本步骤:
1. 设置 Google Drive API
首先,你需要在 Google Cloud Console 中设置一个项目,并启用 Google Drive API。然后创建凭据以便你的应用程序可以访问 Google Drive。
2. 获取用户授权
使用 OAuth 2.0 来获取用户的授权,允许你的应用访问他们的 Google Drive 账户。这通常涉及到生成一个授权 URL,用户点击后会被引导到 Google 登录页面,登录后同意授权后,重定向回你的应用并带回一个授权码。
3. 使用 Web Cryptography API 加密数据
与前面的例子类似,使用 Web Cryptography API 加密私钥片段。
async function encryptData(secretData, password) {
  // 加密逻辑,同前面的示例
}
4. 上传加密数据到 Google Drive
使用获取的访问令牌,通过 Google Drive API 上传加密后的文件。
async function uploadToGoogleDrive(encryptedData, accessToken) {
  const fileMetadata = {
    name: 'encrypted_private_key.txt', // 文件名
    mimeType: 'text/plain', // 文件类型
  };

  const form = new FormData();
  form.append('metadata', new Blob([JSON.stringify(fileMetadata)], { type: 'application/json' }));
  form.append('file', new Blob([encryptedData], { type: 'text/plain' }));

  const response = await fetch('https://www.googleapis.com/upload/drive/v3/files?uploadType=multipart', {
    method: 'POST',
    headers: new Headers({ Authorization: 'Bearer ' + accessToken }),
    body: form,
  });

  return response.json();
}
5. 处理响应
处理 Google Drive API 的响应,确认文件是否上传成功,并给用户相应的反馈。
6. 安全和隐私考虑
- 确保所有传输使用 HTTPS。
- 仅请求访问 Google Drive 所需的最小权限范围。
- 加密操作应在客户端完成,确保敏感数据的安全。
- 保证应用的 OAuth 流程安全,防止例如重定向攻击等安全问题。
总结
将私钥片段备份到 Google Drive 需要处理 API 集成、用户授权和数据加密等多个方面。确保数据在客户端加密,并且你的应用安全地处理用户的访问令牌和授权数据。这样可以有效地保护用户数据的安全和隐私。
恢复
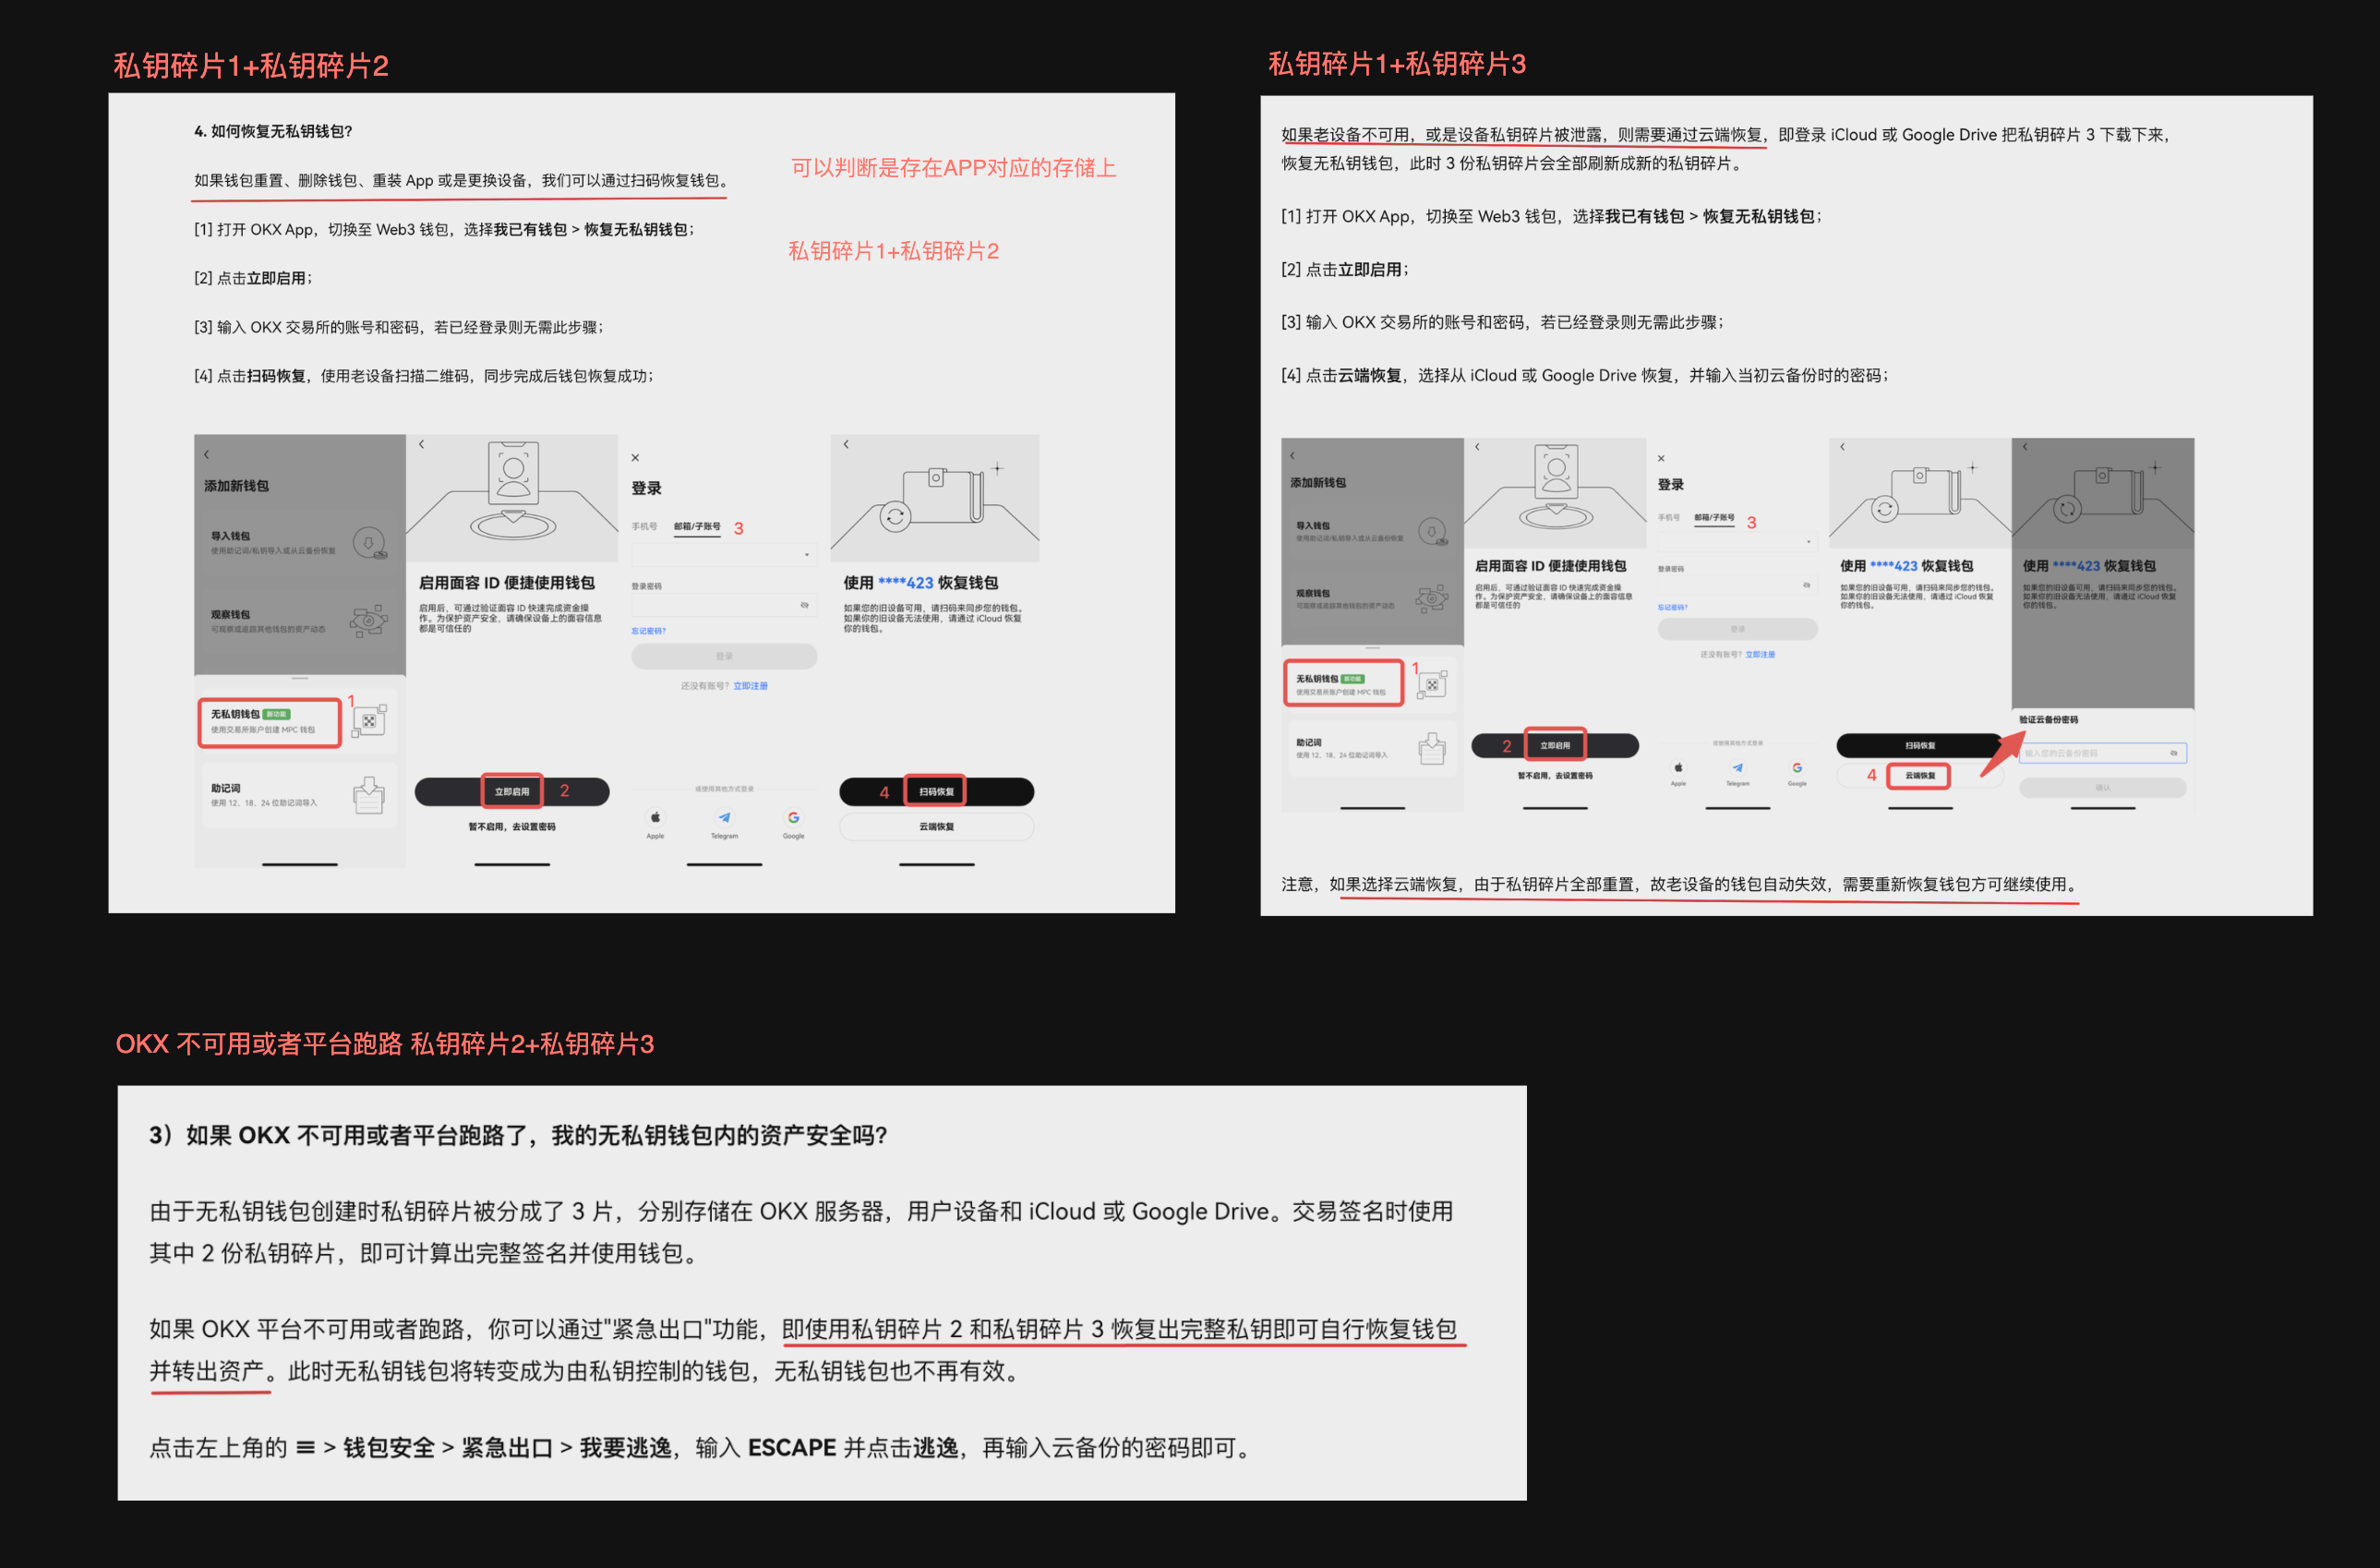
一旦密钥份额被更新,旧的份额应立即作废 ,这个如何实现?
实现密钥份额更新并立即作废旧份额的过程涉及多个步骤和策略,以确保系统的安全性和密钥的完整性。这通常涉及以下几个关键方面:
1. 定期更新计划
制定一个密钥更新计划,规定在特定时间间隔或在满足特定条件(如安全事件发生后)自动更新密钥份额。这有助于确保密钥的新鲜度和安全性。
2. 安全的密钥更新协议
使用安全的密钥更新协议来分发新的密钥份额,并确保旧的份额被安全地废弃。这可能涉及使用安全通信通道和加密技术来传输新的密钥份额。
3. 同步更新所有份额
确保所有相关的密钥份额同时更新。这意味着每个持有密钥份额的参与方都需要在相同的时间窗口接收新的份额,并废弃旧的份额。
4. 立即废弃旧份额
一旦新的密钥份额被分发,立即启动废弃旧份额的过程。这可以通过多种方式实现:
- 物理销毁:如果密钥份额存储在物理介质上(如智能卡或其他安全硬件),可以通过物理销毁这些介质来废弃旧份额。
- 软件删除:如果密钥份额存储在软件系统中,可以通过安全删除(如使用覆写或加密技术)来确保旧份额的数据不再可用。
5. 使用加密技术使旧份额无效
在更新密钥份额时,可以改变加密系统的配置,比如更新相关的公钥基础设施(PKI)或其他认证机制,使得旧的密钥份额不再与新系统兼容。
6. 审计和监控
实施密集的审计和监控措施,以确保所有密钥更新和废弃操作都按预定计划执行。任何异常都应立即报告并处理。
7. 法律和合规性遵守
确保更新和废弃密钥的操作符合相关的法律和行业规定,尤其是在处理敏感信息(如金融数据、个人信息等)时。
通过这些步骤,组织可以有效地管理和更新其密钥份额,同时确保旧的份额在不再需要时被安全地废弃,从而维护整个加密系统的安全性和完整性。
密钥碎片组,交叉不可正常使用
旧的密钥共享不可用,是因为,服务端 密钥碎片 1 更新了,那么新服务端 密钥碎片 1 和旧本地的 密钥碎片 2 不能进行签名了,原因是 密钥碎片 1,2,3 是一组,其中任何一个变化,变化的与另外两个组合不是有效签名?
是的,您的理解是正确的。在多方密钥共享系统中,每个密钥碎片(或称为密钥份额)都是整个私钥的一部分,并且每个份额都是密切相关的。这种系统通常设计为,只有当所有相关的密钥份额正确组合在一起时,才能有效地执行密钥相关的操作(如签名或解密)。如果其中任何一个密钥份额被更新或更改,那么与旧份额的任何组合都将不再有效。
这里有几个关键点需要注意:
1. 密钥碎片的协同工作
在多方密钥共享系统中,所有的密钥份额必须彼此配合。如果一个份额被更新(如服务端的密钥碎片 1),那么其他份额(如本地的密钥碎片 2 和 3)也需要相应地更新,以保证它们能够一起正确地生成有效的签名或执行其他加密操作。
2. 签名的有效性
在使用如 ECDSA(椭圆曲线数字签名算法)这类基于密钥份额的签名算法时,签名的生成依赖于所有密钥份额的整合。如果服务端更新了密钥碎片 1,而本地仍然使用旧的密钥碎片 2 和 3,那么这些份额的组合将不再对应原有的完整私钥,从而无法生成有效的签名。
3. 密钥同步和更新
为了维护系统的安全性和功能性,当任何一个密钥份额发生变更时,所有相关的密钥份额通常需要进行同步更新。这确保了所有参与方都持有最新的、可以相互配合的密钥份额,从而保障了加密操作的正确性和安全性。
4. 安全协议的设计
在设计多方密钥共享系统时,通常会包括密钥更新机制,以应对密钥泄露、参与方变更或安全策略更新等情况。这种更新机制需要确保所有密钥份额的同步更新,以避免出现某些份额是新的而另一些是旧的情况。
因此,确实如您所述,当服务端的密钥碎片 1 更新后,需要确保所有其他相关的密钥份额(如本地的密钥碎片 2 和 3)也进行相应的更新,以维持整个系统的功能性和安全性。