code ecdsa 签名算法特点结合Paillier
好的,我们可以通过详细推导来解释为什么 P1 和 P2 能够在不暴露各自私钥份额的情况下完成 ECDSA 签名。
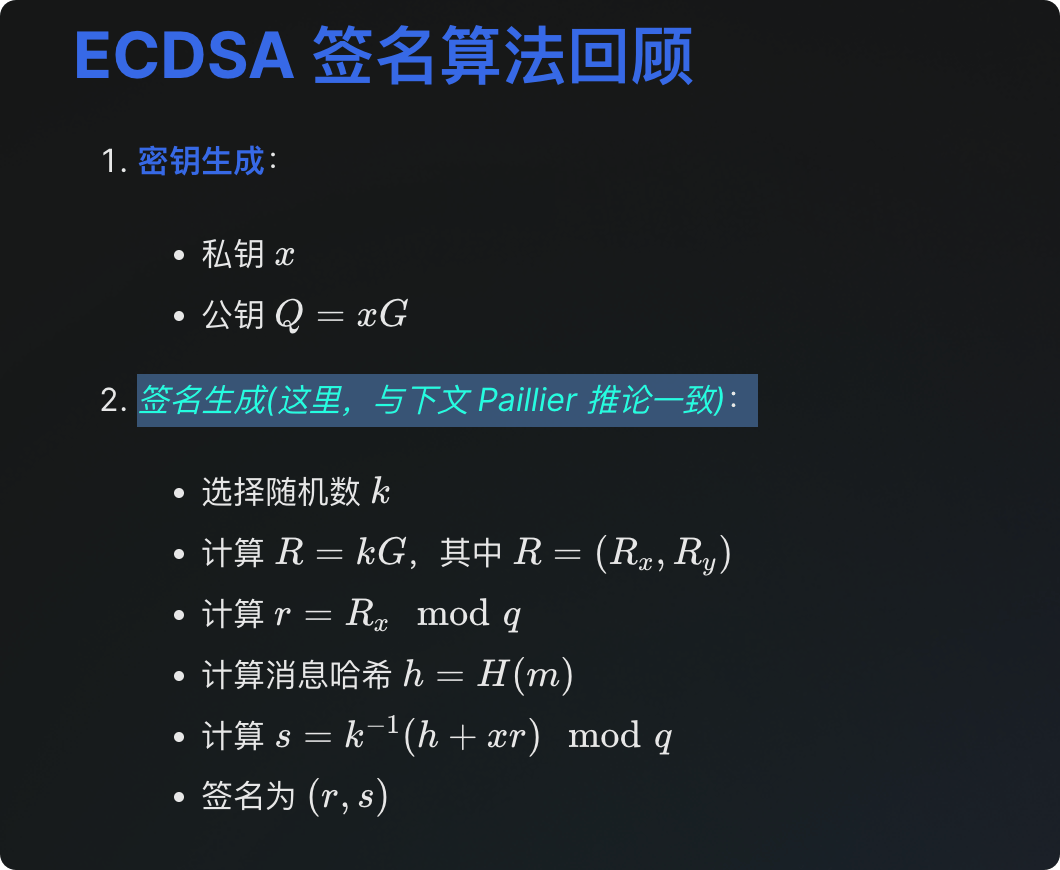
ECDSA 签名算法回顾
-
密钥生成:
-
签名生成(这里,与下文 Paillier 推论一致):
- 选择随机数 k
- 计算 R=kG,其中 R=(Rx,Ry)
- 计算 r=Rxmodq
- 计算消息哈希 h=H(m)
- 计算 s=k−1(h+xr)modq
- 签名为 (r,s)
多方计算 ECDSA 签名推导
私钥分割
假设私钥 x 被分割成两部分,分别由 P1 和 P2 持有:
- P1 持有 x1
- P2 持有 x2
- 满足 x=x1+x2
随机数生成
P1 和 P2 各自生成一个随机数:
- P1 生成 k1
- P2 生成 k2
计算相应的公钥点:
- P1 计算 R1=k1G
- P2 计算 R2=k2G
最终的 R 为:
R=R1+R2=k1G+k2G=(k1+k2)G
令 R=(Rx,Ry),则 r=Rxmodq。
消息哈希和中间值计算
P2 计算消息哈希 h 和中间值 xr:
h=H(m)
xr=xr=(x1+x2)r=x1r+x2r
同态加密保护私钥份额
P2 计算:
intermediate=h+x2r
然后计算:
k2−1intermediate=k2−1(h+x2r)
P2 使用 P1 的 Paillier 公钥加密这个值,得到 Ek2−1(h+x2r)。
解密和签名计算
P1 解密 Ek2−1(h+x2r),得到:
k2−1(h+x2r)
然后计算:
s=k1−1k2−1(h+x2r+x1r)modq
由于 x=x1+x2,所以:
s=k1−1k2−1(h+xr)modq
签名验证
签名 (r,s) 可以通过以下方式验证:
s=k−1(h+xr)modq
其中 k=k1+k2,所以:
s=(k1+k2)−1(h+xr)modq
详细推导步骤
-
P1 生成承诺:
- P1 生成随机数 k1,计算 R1=k1G,并发送给 P2。
-
P2 生成 k2 和 R2:
- P2 生成随机数 k2,计算 R2=k2G,并发送给 P1。
-
P1 和 P2 计算 R:
- R=R1+R2=k1G+k2G
- r=Rxmodq
-
P2 计算中间值并加密:
- h=H(m)
- xr=x2r
- intermediate=h+x2r
- k2−1intermediate=k2−1(h+x2r)
- 加密 Ek2−1(h+x2r),并发送给 P1。
-
P1 解密并计算签名:
- 解密 Ek2−1(h+x2r),得到 k2−1(h+x2r)
- 计算 s=k1−1k2−1(h+x2r+x1r)modq
- 简化为 s=(k1+k2)−1(h+xr)modq
- 其中 k=k1+k2,所以:
s=(k1+k2)−1(h+xr)modq=(k)−1(h+xr)modq
通过上述步骤,P1 和 P2 在不暴露各自私钥份额的情况下,安全地计算出有效的 ECDSA 签名。这种分布式计算方法确保了签名过程的安全性和隐私性。
与上文一致